



Хакерлер тоңазытқыштарға 150°C-қа қызуға бұйрық берген
Тоңазытқыштар азық-түлікті мұздату орнына қуырыпты деген сұмдықты бұрын-соңды адамзат естіп пе еді? Мұндай қиял цифрлық дәуірде шындыққа айналды. Цифрландыру адамзатқа күтпеген әрі үрейлі тосынсый әзірледі: кеше ғана азық-түлікті сақтайтын қарапайым тоңазытқыш бүгін хакерлердің қолындағы қауіпті қаруға айналды.
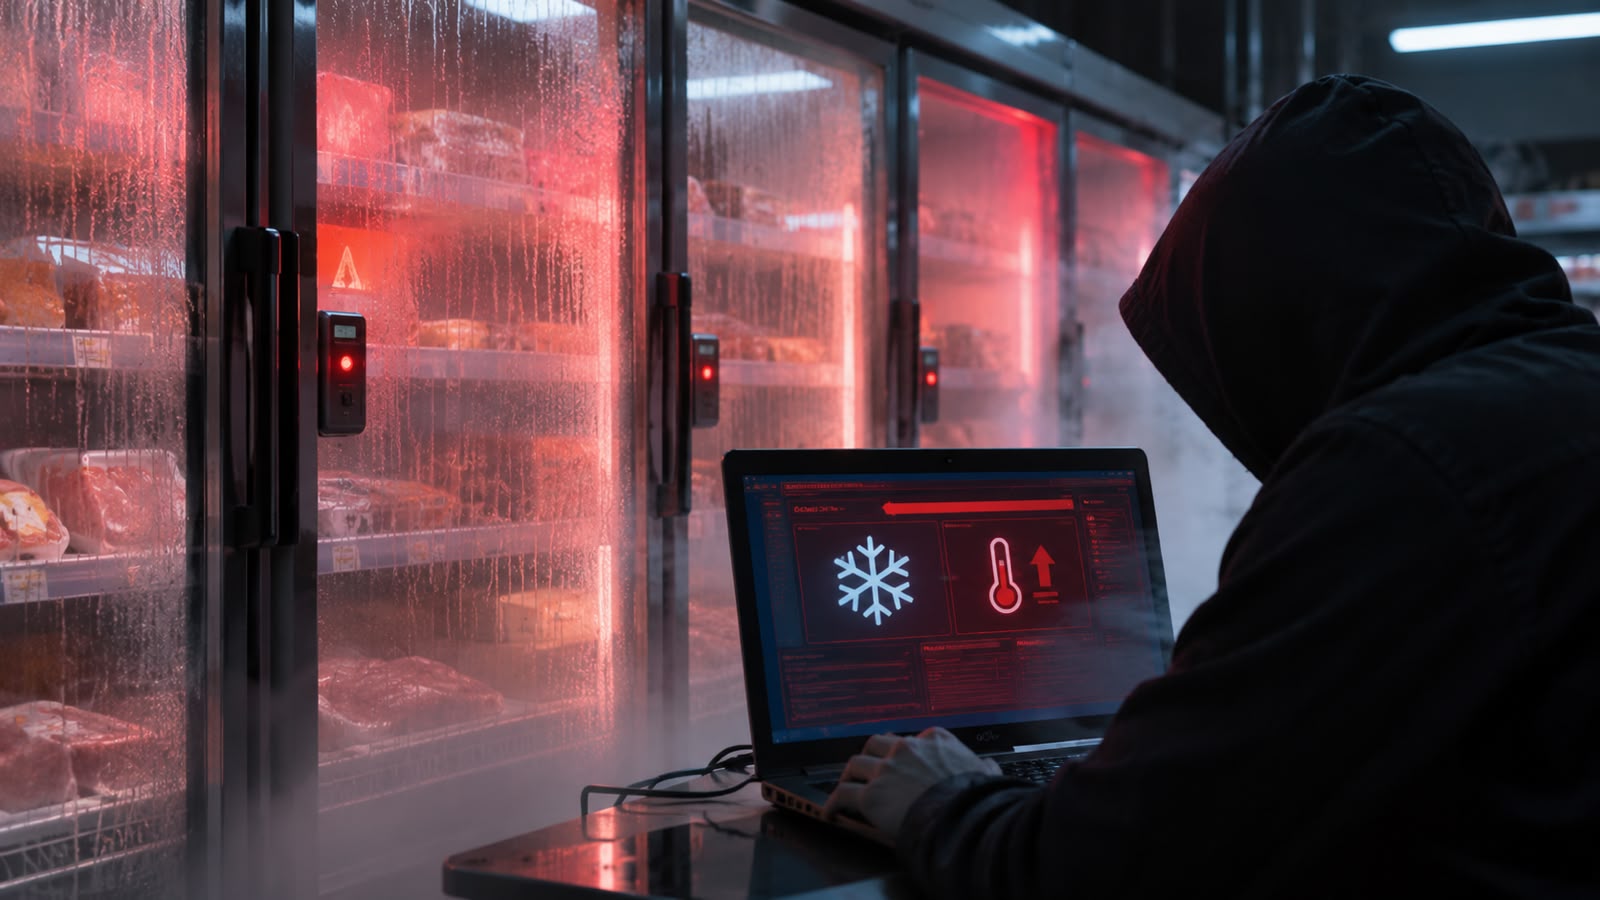
2026 жылғы қарашада киберқылмыскерлер Еуропада өнеркәсіптік тоңазытқыш қондырғыларына бұзып кіріп, олардың жұмысын толық бақылауына алған. Енді олар қашықтан температуралық режимдерді өзгертіп, қорғаныс дабылдарын өшіріп, жабдықтарды мәжбүрлі түрде жібіту режиміне қоса алады, деп жазды inbusiness.kz.
Тергеу анықтағандай, кейбір нысанда салқындату жүйесі жойылып, тоңазытқыш ішіндегі температура 50°C-қа дейін көтерілген. Енді бір нысанда термометрі 150°C-қа дейін қыздырылған. Тергеушілер тоңазытқыштардың бұлай жасай алатынын алғаш рет біліпті.
Ең сорақы оқиға атауы жарияланбаған ірі коммерциялық нысандардың бірінде болған. Ондағы тоңазытқыш жабдықтарын басқаратын контроллер интернетте ашық күйінде қолжетімді болып шыққан. Әңгіме микробағдарламасының осал нұсқасы орнатылған Copeland XWEB Pro құрылғысы туралы болып отыр.
Мұндай құрылғылар мұздатқыш камералар мен сауда витриналарының жұмысын қашықтан онлайн бақылауға мүмкіндік береді. Яғни, кәсіпорын қызметкерлерінің жұмысын жеңілдетуге арналған технология. Алайда қолайлылық нағыз апатқа ұласты.
2 қарашада, түнгі сағат 03:10-да белгісіз адамдар жүйеге әкімші құқығымен кіріп, 31 қондырғының жұмыс параметрлерін өзгертіп тастаған. Небары 6 минут ішінде олар 26 құрылғының баптауларына 588 түзету енгізген. Бұл – минутына жүзге жуық операция жасалған деген сөз. Кибершабуылдың қарқыны адам сенгісіз.
Арада жарты сағат өткенде, сағат 03:36-да шабуылдың екінші толқыны басталған. Бұл жолы жүйеге басқа IP-мекенжайдан тағы бір әкімшілік сессия қосылған. Хакерлер жүйеге қайта баса-көктей кіріп, тағы бес тоңазытқыш камераның параметрлеріне тағы 155 өзгеріс енгізген. Осылайша, барлығы 31 құрылғыға 743 өзгеріс жасалғаны тіркелді.
Шабуыл жасаушылар температуралық шектеулер мен дабыл жүйесінің іске қосылу шектерін өзгерткен, жібіту режимін қосқан, есіктерді ашылған күйде қалдырған, пернетақталарды бұғаттауға, дыбыстық сигналдарды өшіруге команда берген. Кейбір қондырғыларға температураны 110°C және тіпті 150°C-қа дейін көтеру тапсырылған.
Ең қауіптісі – енгізілген жаңа параметрлер қызметкерлерге жүйенің бұзылғанын дер кезінде анықтауға мүмкіндік бермеген: апат туралы ескертуге тиіс қорғаныс тетіктерінің өзі істен шығарылған.
Еуропаға жасалған ауқымды кибершабуылдағы "Ресей ізі"
Copeland контроллерлеріне жасалған шабуыл Еуропаны жайлаған ауқымды хакерлік дауылдың бір бөлігі ғана болып шықты. Францияда Carrefour, Monoprix, Intermarché және Coopérative U секілді ірі сауда желілерінің 1,5 мыңнан астам дүкені шабуылға ұшыраған. Қашықтан басқару арқылы "бабы" өзгертілген тоңазытқыштар тонналаған азық-түлікті жарамсыз етіп қана қоймай, кейбір сауда нүктелерінде техникалық ақаулар салдарынан өрт шығуына да себеп болған.
Франция Сыртқы істер министрлігінің хабарлауынша, келтірілген материалдық шығын ондаған миллион еуроға жетіпті. Қарашаның басында "суық соғыс" оннан астам Еуропа мемлекетіне тарады.
Олардың қатарында Бельгия, Эстония, Финляндия, Ирландия, Италия, Люксембург, Нидерланд, Португалия және Швеция бар. Шабуылдан стратегиялық маңызды нысандар да зардап шекті. Мысалы, Франциядағы бірнеше "Қан банкі" хакерлердің нысанасына айналған.
Шабуылдардың географиясы ауқымды әрі алаңдатарлық. Бельгияның Монс қаласындағы IKEA дүкені мен ондаған супермаркет зардап шеккен. Ирландияда Supervalu сауда нүктелері, Португалияда Intermarché дүкендері шабуылға тап болған. Швецияда шамамен 800 сауда нүктесін біріктіретін ірі Coop желісіне залал келді.
Италияда хакерлер Сицилиядағы супермаркеттер мен Тосканадағы кәсіпорындар жүйесін үстемелете соққылаған. Эстонияда бұзылған тоңазытқыштар ішіндегі температура қауіпті 50°C-қа дейін көтерілген.
Тағы бір жайт сарапшылардың төбе шашын тік тұрғызды: мұның бәрі кездейсоқ жасалған, ретсіз шабуылдар емес. Керісінше, жаппай кибершабуылдың алдында ұзақ уақытқа созылған, мұқият жоспарланған әрі жүйелі барлау жұмыстары жүргізілген.
Lupovis компаниясының мамандары негізгі шабуылға дейін-ақ, 20–30 қазан аралығында белгісіз тұлғалардың Danfoss жүйелерін белсенді сканерлегенін анықтады. Бар болғаны он күннің ішінде сарапшылар 91 түрлі дереккөзден жүздеген сканерлеу әрекетін тіркеген.
Демек, қаскөйлер ерігіп, аяқ астынан қимылдамаған. Олар нысандардың осал тұстарын алдын ала зерттеп, қолайлы сәтті күтіп, негізгі соққыға ұйымдасқан түрде әрі тыңғылықты дайындалған.
"Біз шабуыл белсенділігінің күрт артқанын байқап отырмыз. Қаскөйлер 123456 сияқты стандартты пароль-құпиясөздерді енгізіп, тексеріп көреді. Осалдықтарды тегіс пайдалануға тырысады", – дейді Lupovis компаниясының бас директоры Ксавье Беллекенс (Xavier Bellekens).
Хакерлермен күресетін бұл компания honeypot деп аталатын арнайы "цифрлық тұзақтарды" пайдаланады. Олар шынайы ақпараттық жүйелерге ұқсатып жасалады және кибершабуылдаушылардың әрекетін нақты жүйелерге зиян келтірмей бақылауға мүмкіндік береді.
Зерттеушілер bulletproof-хостинг қызметтерінің де қолданылғанын анықтаған. Мұндай хостинг провайдерлері зиянды инфрақұрылымды бұғаттауды барынша қиындатады. Олардың кейбірі бұған дейін Ресеймен байланысты хакерлік топтардың әрекеттерінде де пайдаланылған, деп хабарлады Euronews.
"Мұның бәрі script kiddie, яғни, әуесқой хакердің әрекеті емес екені әшкереленді. Бұл – бір адамның кездейсоқ жасаған шабуылы емес, жақсылап жоспарланған арнайы операция. Мұндай ұйымдасу деңгейі мемлекеттік бөлімшелердің мүмкіндіктеріне әбден сай келеді. Оқиғаның бүкіл тізбегін сараласақ, оның артында Ресей тұруы мүмкін екенін жоққа шығара алмаймыз. Қазіргі кезде біз дәл осы нұсқаға көбірек бейімбіз", – деді Lupovis басшысы Ксавье Беллекенс.
Әзірге қарашадағы шабуылдар үшін бірде-бір хакерлік топ жауапкершілікті өз мойнына алған жоқ. Осы орайда Франция тіпті шабуылға ресми түрде Иран Ислам революциясы сақшылар корпусын айыптады. Францияның Сыртқы істер министрі Жан-Ноэль Барро Иран елшісін шақырып, наразылық нотасын ұсынды.
Сондай-ақ Еуропалық одақ деңгейінде Иранға санкциялар енгізуге күш салатынын мәлімдеді. Алайда Тегеран тағылған айыптарды үзілді-кесілді жоққа шығарып, оларды негізсіз әрі біржақты деп атады.
"Тіпті тоңазытқыштардың қалыпты жұмысын қамтамасыз ете алмайтын, өз халқының мәселелерін шешуге де қауқарсыз Франция Үкіметі өзінің сәтсіздіктері үшін жауапкершілікті өзгелерге артуға ниетті", – деп мәлімдеді Иран Сыртқы істер министрі Аббас Арагчи.
ENISA ескертуі: үйлер, ауруханалар, Дата-орталықтар қауіп астында
Мамандардың байламынша, қауіп тек тоңазытқыш жабдықтарымен шектелмейді. Жылыту, желдету және ауа баптау жүйелері, электронды баға белгілері, робот-еден жуғыштар, ғимараттарға кіруді бақылау құрылғылары, қауіпсіздік жүйелері, бейнебақылау камералары және дабыл жүйелері де осындай осалдықтарға ие, дейді Acre Security компаниясының атқарушы директоры Кумар Сокки.
"Тоңазытқыштағы сияқты контроллерлер есіктерді, бейнебақылау жүйелерін, жарықтандыруды, дабыл құрылғыларын да басқарады. Сондықтан аурухана, кеңсе немесе деректерді өңдеу орталықтары хакерлік шабуылға ұшыраса, оның салдары азық-түліктің бүлінуінен әлдеқайда ауыр болады. Сейфтер құлыпталмай ашық қалады, бейнебақылау камералары өшіріледі, дабыл жүйелері жұмысын тоқтатады. Тоңазытқыш бұзылса, азық-түлік сасып, бірден білінеді. Мына жағдайда хакерлердің бұзып кіргенін бірден байқау қиын болады", – дейді Кумар Сокки.
Еуропалық Одақтың Киберқауіпсіздік агенттігінің (ENISA) атқарушы директоры Юхан Лепассар болашақта барлық тұрмыстық техника осындай шабуылдардың "құрбаны" болуы мүмкін екенін ескертті. Киберқылмыскерлер қалаған баспанада өрт тудыра алады.
"Бүгін тоңазытқыштар шабуылға ұшырады, ертең маршрутизаторлар, арғы күні тұрмыстық электр құрылғылары және тағы басқалары нысанаға айналуы мүмкін. Қауіпсіздік мәселесі ешқашан екінші кезекке ысырылмауы керек", – деді ол.
Ол қауіп-қатерді күшейткен тағы бір фактор – жасанды интеллект екеніне назар аудартты. Бұл технология хакерлерге техниканың, жүйелердің осал тұстарын анықтау үдерісін жеделдетеді.
Италиялық Exein киберқауіпсіздік компаниясының бас директоры Джанни Куоццоның пікірінше, әсіресе ЖИ функциялармен жабдықталған, интернетке қосылған және қашықтан басқаруға болатын жүйелер алаңдатады.
"Бұған салқындату жүйелері, ғимараттарды басқару кешендері, өнеркәсіптік жабдықтар, денсаулық сақтау саласындағы жүйелер, деректер орталықтары, сондай-ақ энергетикалық және көлік инфрақұрылымының жекелеген бөліктері жатады", – деді ол.
Куоццоның түсіндіруінше, енді желілік экрандар мен бағдарламалық жаңаруларды уақтылы орнатуға ғана сеніп отыру жеткіліксіз. Интернетке қосылған құрылғылар қауіп-қатерді өзі танып, оның алдын алуды үйренуі қажет.
"Әрбір құрылғы нақты уақыт режимінде, адамның қатысуынсыз өзін-өзі қорғауға қабілетті болуы керек. Сондай-ақ ол жаңартуының бар-жоғына немесе осалдықтың анықталған-анықталмағанына қарамастан, мысалы, тоңазытқыштың 150 градусқа дейін ысуы сияқты ешқашан орындауға болмайтын әрекеттерді өздігінен, алдын ала бұғаттай алуы қажет", – деді сарапшы.
Енді кибершабуылдар тек арта беруі ғажап емес. Еуропадағы ұйымдардың 45%-ы киберқауіпсіздік саласындағы білікті мамандарды іздеп табуда қиындықтарға тап болған. 2025 жылы тіркелген киберинциденттердің 57,3%-ына геосаяси оқиғалармен байланысты идеологиялық себептер түрткі болған. Ал, шабуылдардың тек 29,3% ғана пайда табуды көздеген.
Бұл деректер цифрлық қауіпсіздіктің енді тек IT мамандарының немесе ірі технологиялық компаниялардың проблемасы емес екенін көрсетеді. Интернетке қосылған әрбір құрылғы, әрбір ғимарат, әрбір өндірістік нысан – ықтимал шабуыл нысанасы.
Бүгін тоңазытқыштарды күйретіп, ермек еткен қаскөйлердің назары ертең адам өмірі тікелей тәуелді ауруханаларға, энергетикалық желілерге немесе көлік жүйелеріне аумасына кім кепіл? Цифрлық өркениеттің игілігіне айналған технологиялардың осал тұсы енді бүкіл қоғамның қауіпсіздігіне қатер төндіріп тұр. Мұндай жағдайда киберқауіпсіздік ұлттық және халықаралық қауіпсіздіктің ажырамас бөлігіне айналады.


