


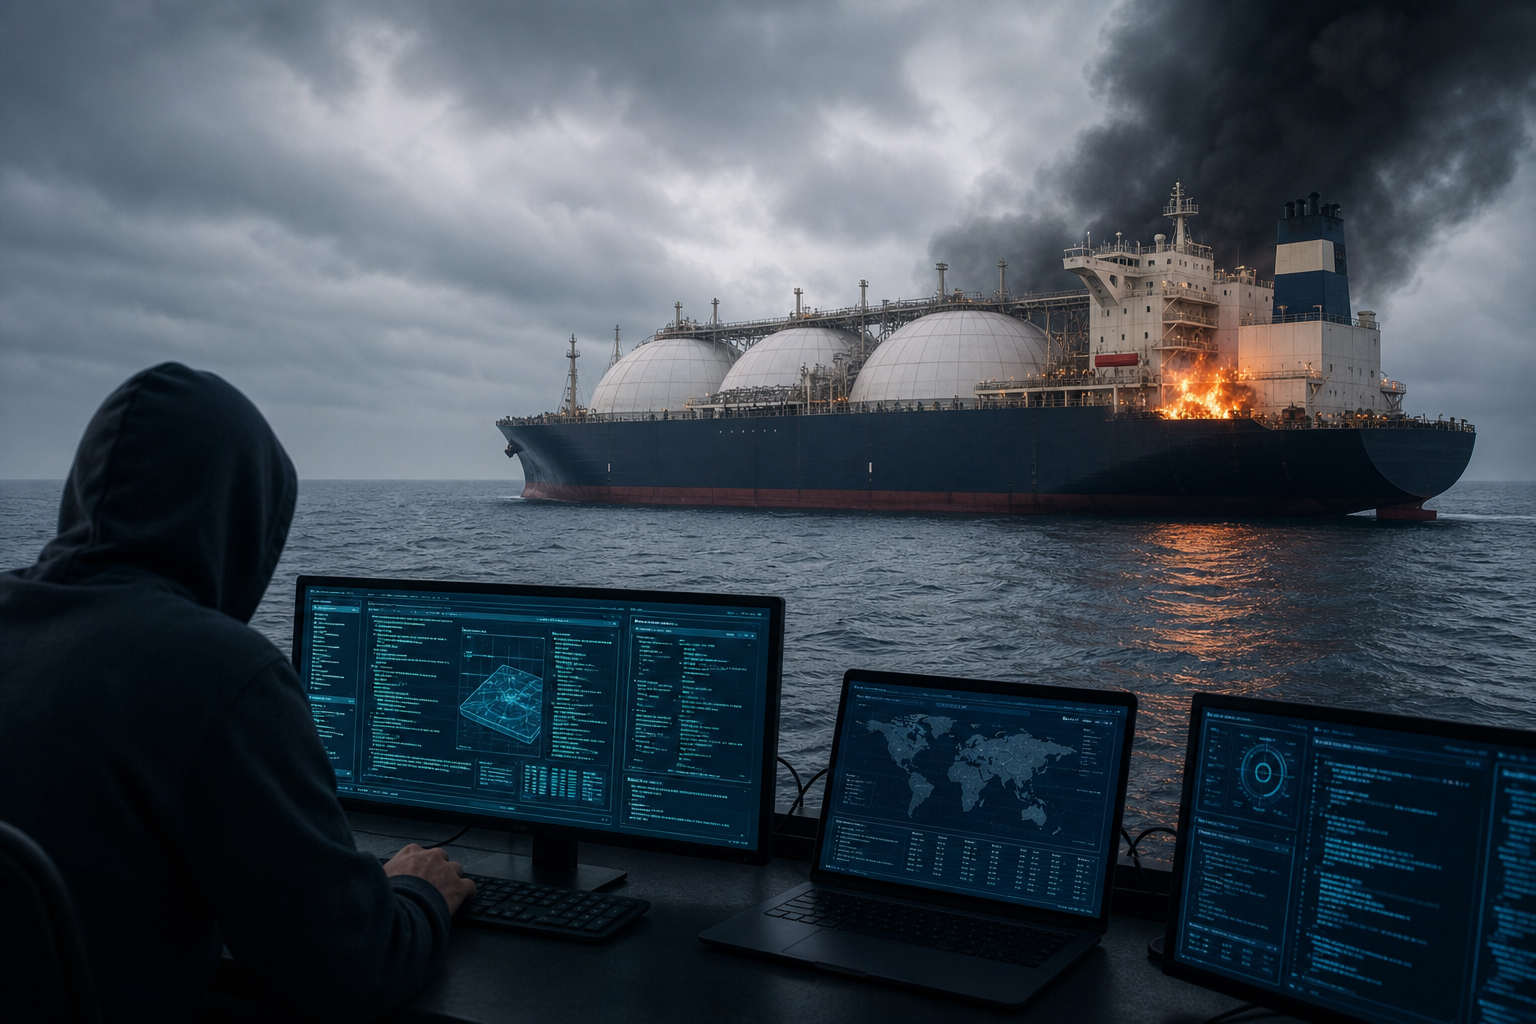
Кибератаки на энергетические суда вышли на новый уровень: американские власти расследуют случаи несанкционированного доступа к компьютерным сетям, как минимум, двух иностранных танкеров, следовавших к побережью США. Суда перевозили нефть и сжиженный природный газ, а предполагаемые атаки произошли во время прохождения Гибралтарского пролива, передает inbusiness.kz со ссылкой на "Нефть и Капитал".
"После прибытия судов в Мексиканский залив на их борт в августе направились межведомственные группы под руководством Береговой охраны США с участием сотрудников ФБР. Специалисты проверяли информационные и операционные системы судов, чтобы определить характер несанкционированного доступа и исключить сохраняющиеся угрозы", - сообщает "НиК".
Береговая охрана США подтвердила, что 21 августа специализированная группа, в которую вошли сотрудники правоохранительного подразделения ведомства, инспектор судна, специалисты киберзащиты и сотрудники Cyber Action Team ФБР, поднялась на борт иностранного коммерческого судна, следовавшего в Техас. Проверялись как информационные, так и операционные технологии судна.
"Американские власти пока не раскрывают, кто именно стоял за атакой. Также официально не сообщается, что злоумышленники пытались намеренно вызвать взрыв или уничтожить суда. Поэтому утверждение о прямой попытке "взорвать" танкер или газовоз пока остается предположением, а не установленным следствием фактом", - уточнили в агентстве.
При этом потенциальные последствия компрометации судовых сетей, действительно, могут быть серьезными. Современные коммерческие суда используют цифровые системы для управления двигателями, навигацией, связи и другими операционными процессами. Получение доступа к таким системам теоретически способно создать угрозу безопасности судна, экипажа и окружающей инфраструктуры.
В одном из подтвержденных американскими властями эпизодов признаков фактической аварии зафиксировано не было. Береговая охрана сообщила, что на момент проверки не поступало данных о нарушении работы судна, его нестабильности, физической опасности для экипажа или экологическом ущербе.
Одновременно американские СМИ сообщают, как минимум, о двух энергетических судах, подвергшихся кибератакам во время движения через стратегический морской маршрут. Речь идет о судах, перевозивших нефть и СПГ и направлявшихся к американским портам.
Один из наиболее подробно освещаемых случаев связан с танкером VL Prosperity. По данным американских СМИ, судно под флагом Либерии направлялось в Галвестон, штат Техас. Сообщения о возможном инциденте появились после прохождения судном Гибралтарского пролива. При этом более ранние публикации и официальная информация расходятся в отдельных деталях относительно даты и характера первоначального инцидента, поэтому их следует отделять от подтвержденных данных американского расследования.
Особенность ситуации заключается в том, что атака на цифровую инфраструктуру судна потенциально позволяет воздействовать на критические процессы без физического проникновения на борт. В случае успешной компрометации операционных технологий злоумышленники могут попытаться вмешаться в работу навигационных, двигательных или других систем. Именно поэтому кибербезопасность морского транспорта все чаще рассматривается как часть общей безопасности энергетической инфраструктуры.
Гибралтарский пролив в этом контексте имеет особое значение. Он соединяет Средиземное море с Атлантическим океаном и является одним из важнейших морских проходов для международного судоходства. Любая угроза цифровой инфраструктуре судов, следующих через этот маршрут, потенциально может затронуть не только отдельные компании, но и более широкие цепочки поставок энергоносителей.
Инциденты также происходят на фоне продолжающегося роста внимания американских властей к киберугрозам со стороны государственных и связанных с государствами группировок. ФБР указывает, что государственные киберакторы, в том числе связанные с Ираном, Китаем, Россией и Северной Кореей, продолжают атаковать американские организации и критическую инфраструктуру. Однако в случае с танкерами американские власти пока не назвали конкретного исполнителя.
Отдельно важно, что ФБР в июле предупреждало об активности связанных с Ираном киберакторов, которые эксплуатируют уязвимости программируемых логических контроллеров в американской критической инфраструктуре. Это показывает, что атаки на промышленные системы рассматриваются американскими властями как отдельное направление киберугроз. Вместе с тем прямой связи между этим предупреждением и атаками на танкеры власти пока не установили.
Таким образом, нынешнее расследование демонстрирует изменение характера рисков для морских перевозок. Если традиционные угрозы для танкеров связаны, прежде всего, с физическими атаками, то цифровизация судов создает дополнительный сценарий — вмешательство в системы управления на расстоянии. Для энергетических судов, перевозящих большие объемы нефти или СПГ, потенциальная потеря контроля над отдельными системами может иметь серьезные последствия, даже если сама атака не приводит к аварии.
Американские власти продолжают расследование и взаимодействуют с владельцами судов и операторами портов. На данный момент подтверждено наличие признаков несанкционированного доступа к сетям, однако происхождение атак и их конечные цели публично не установлены.
Читайте по теме:
Казахстан резко нарастит закупки газа у "Газпрома"


